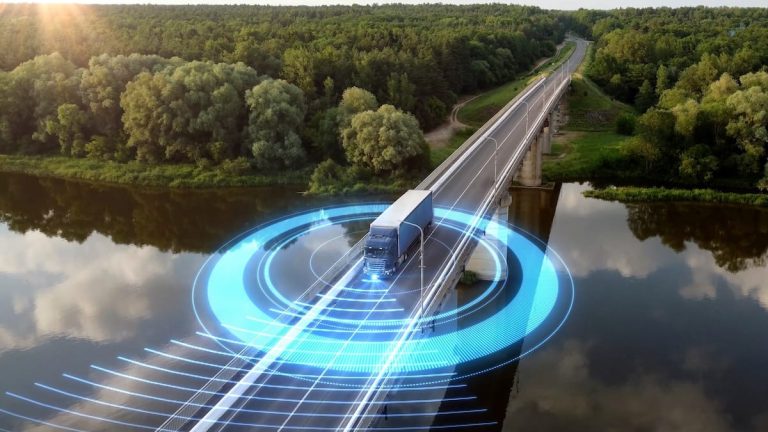
Forskare varnar för att säkerhetsluckorna har flyttat från fordonens datasystem till andra platser.
Att uppkopplade fordon är sårbara för illvilliga hackare är ingen nyhet. Det nya är enligt forskare vid Göteborgs universitet att säkerhetsluckorna har flyttat från bilens datasystem till appar och molntjänster som används av fordonet.
Enligt forskarna har andelen risker som finns i appar, websidor och molntjänster tredubblats.
— Dessa system innehåller data om var du bor, vart och när du kör bilen. Risken är inte längre bara att någon kan störa bilen, de kan också komma över information om ditt liv, kommenterar Srijita Basu, forskare i software engineering på Göteborgs universitet och Chalmers tekniska högskola.
Hon tillägger:
— Vi är överraskade över hur banala svagheter systemen har. Det kan handla om lösenord som inte ändrats från installationen. Datahackare kan använda sig av gamla beprövade tricks för att ta sig in via en bakdörr, säger Srijita Basu.
Enligt forskarna är till exempel även fordonets ljud- och infotainmentsystem sårbart. Den som är uppkopplad till bilens wifi-nät kan också ta sig in i bilens övriga system, menar forskarna och nämner ett test som säkerhetsforskare utförde på en Jeep Cherokee 2015. Genom bilens mediasystem kunde forskarna ta sig vidare in i bilens system och ta över styrning, gas och broms av bilen.
Den nya studien visar att liknande sårbarheter fortfarande finns kvar ett decennium senare, uppger forskarna.
– Mitt råd till biltillverkarna är att strikt separera manöversystemen från alla övriga it-system, med stark säkerhet runt om. De bör också lära sig från webb och IT-världen, där många av bristerna har varit kända i flera år. När bilen hela tiden är uppkopplad med världen utanför, bjuder det också in världen utanför att ta sig in i bilen, säger Srijita Basu.